

مهاجمین دوست دارند سرسختانه روی مهندسی حملات BEC (دستکاری ایمیل سازمانی) کار کنند. وقتی خودشان را جای فردی میزنند که مجاز به انتقال پول یا ارسال اطلاعات محرمانه است، پیامهایشان باید حتیالمقدور شبیه به پیامهای قانونی باشد. در این بخش «ریزهکاری و جزئیات» حرف اول را میزند. در ادامه همراهمان باشید تا توضیح دهیم چطور …
مهاجمین دوست دارند سرسختانه روی مهندسی حملات BEC (دستکاری ایمیل سازمانی) کار کنند. وقتی خودشان را جای فردی میزنند که مجاز به انتقال پول یا ارسال اطلاعات محرمانه است، پیامهایشان باید حتیالمقدور شبیه به پیامهای قانونی باشد. در این بخش «ریزهکاری و جزئیات» حرف اول را میزند. در ادامه همراهمان باشید تا توضیح دهیم چطور پدیدهای به نام «ردیابی پیکسلی» میتواند به خدمت جرایم سایبری درآید.
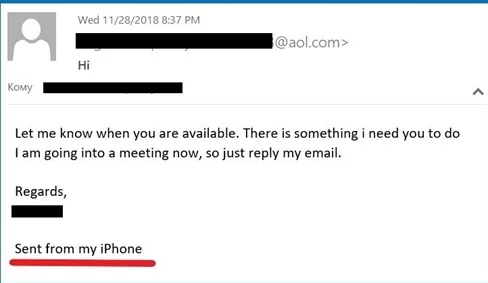
متن این ایمیل بسیار ساده و قابلفهم است. مهاجم به روشنی میداند فرستنده در جلسه است و به سایر ابزار ارتباطی دسترسی ندارد. آنها این کار را انجام میدهند تا گیرنده از صرافت چک کردن اینکه آیا آنها واقعاً با فردی که اسمش در امضا ظاهر شده است مکاتبه کردهاند یا نه بیافتد.