

آزاده کیاپور – تیم اطلاعات تهدید آمازون، فعالیت گروههای تهدید مرتبط با ایران را با حملات موشکی بعدی، در ارتباط میداند و پیشنهاد میکند مدلسازی تهدیدات فناوری اطلاعات، باید شامل سناریوهایی با حملات فیزیکی احتمالی باشد.
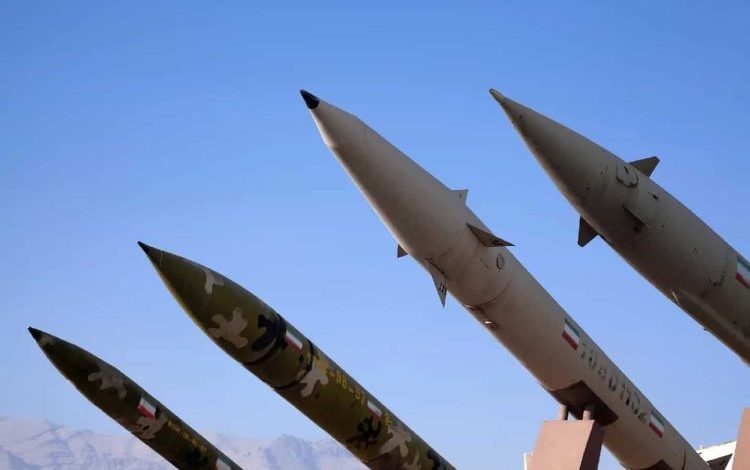
به گزارش csoonline، سایت معتبر حوزه امنیت سایبری، مدیریت ریسک و تهدیدات دیجیتال، طبق ادعای تیم اطلاعات تهدید آمازون، که این حوادث را بیانگر افزایش استفاده از عملیات سایبری در حمایت از حملات فیزیکی میدانند، فعالیتهای سایبری دو بازیگر تهدید مرتبط با ایران، نقش کلیدی در حملات موشکی پرسروصدای بعدی داشتهاند.
سیجی موزِس (CJ Moses)، مدیر امنیت اطلاعات (CISO) آمازون در پست وبلاگی درباره این دو حادثه نوشت: «ما بر این باوریم که هدفگیری مبتنی بر سایبری در عملیات فیزیکی، بهطور فزایندهای در بین دشمنان مختلف رایج خواهد شد. بازیگران دولتی به تأثیر ضربتی ترکیب شناسایی دیجیتال با حملات فیزیکی پی بردهاند. این روند، نشاندهنده تحول بنیادین در جنگ است؛ جایی که مرزهای سنتی بین عملیات سایبری و فیزیکی، در حال محو شدن هستند.»