

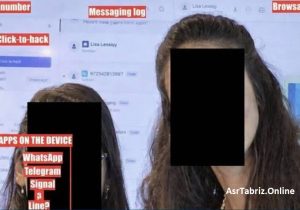
 انتشار یک عکس یادگاری از کارکنان «Paragon Solutions» که در پسزمینه آن، بهطور ناخواسته بخشی از رابط کاربری داخلی نرمافزار جاسوسی «گرافیت» نمایش داده شد.
چند روز پیش یک اشتباه به ظاهر بیاهمیت در لینکدین، توجه تحلیلگران امنیت سایبری را جلب کرد: انتشار یک عکس یادگاری از کارکنان «Paragon Solutions» که در پسزمینه آن، بهطور ناخواسته بخشی از رابط کاربری داخلی نرمافزار جاسوسی «گرافیت» نمایش داده شد.
هرچند این عکس به سرعت حذف شد اما شامل اطلاعاتی بود که به نظر میرسید نباید هرگز عمومی میشد.
چه چیزی لو رفت؟
بر اساس گزارشها، تصویر شامل بخشی از داشبورد کنترل این ابزار بود: شمارهای در جمهوری چک، وضعیت رهگیریهای «تکمیلشده» و دستهبندی دادههای استخراجشده از پیامرسانهای رمزنگاریشده واتساپ و سیگنال_ نشانههایی از جاسوسی هدفمند.

«گرافیت» چیست؟
این نرمافزار بهعنوان یک ابزار پیشرفته برای دسترسی به دادههای گوشی شناخته میشود که میتواند دادهها و پیامها را از گوشی استخراج کند و معمولاً برای استفاده نهادهای دولتی طراحی شده است. بسیاری آن را نسل جدید ابزارهایی شبیه «پگاسوس» میدانند
حملات صفر کلیک
تحقیقات، نشان داده این ابزار در حملات «صفر کلیک» استفاده شده؛ یعنی دستگاه بدون اقدام کاربر آلوده میشود و دسترسی به پیامها، تماسها و حتی دوربین و میکروفون ممکن است.
پشتپرده شرکت پاراگون
؛«Paragon solutions» که در ۲۰۱۹ تأسیس شد و ریشههای آن به چهرهها و واحدهای اطلاعاتی اسرائیل نسبت داده میشود. این شرکت اخیراً در معاملهای حدود ۹۰۰ میلیون دلاری به یک صندوق سرمایهگذاری آمریکایی واگذار شده است.