

هر ساله، تیم تحقیقاتی ضد بدافزار ما مجموعه گزارشاتی در باب تهدیدهای مختلف سایبری منتشر میکند: بدافزارهای مالی، حملات وبی، اکسپلویتها و غیره. ما همچنان که میزان کاهش یا افزایش تعداد برخی حملات خاص را تحت نظارت خود قرار میدهیم، معمولاً این تغییرات را مرتبط با همزمانیِ رویدادهای جهان نمیبینیم مگر آنکه این رویدادها ارتباط مستقیمی با تهدیدهای سایبری داشته باشند: به عنوان مثال، بسته شدن باتنتی بزرگ و دستگیریِ صاحبانش منجر به کاهش حملات وبی میشود.
با این حال، همهگیریِ کووید 19 همهی ما را در سراسر دنیا به نوعی درگیر کرده است پس شاید تعجببرانگیز باشد اگر بگوییم در این میان، مجرمان سایبری استثنا بودند. اسپمرها و فیشرها اولین گروههایی هستند که از آب گلآلود ماهی میگیرند اما چشمانداز جرایم سایبری در طول چند ماه اخیر تغییر کرده است. پیش از اینکه به این موضوع بپردازیم بگذارید ابتدا به نکتهای اشاره کنیم:
از منطق به دور است اگر تمامی تغییرات پیشامد کرده در ذیل را به پاندمی ویروس کرونا نسبت دهیم. با این حال، در برخی از این وقایع رد پای کرونا کاملا مشهود است.
دورکاری
اولین چیزی که نظر ما را به خود جلب کرد، دورکاری بود. از نقطهنظر امنیت اطلاعات اینکه کارمندی از شبکه اینترنتی اداره استفاده کند و کارمند دیگر به همان شبکه وصل باشد اما از خانه دو مقولهی کاملاً متفاوت است. اینطور به نظر میرسد که مجرمان سایبری این دیدگاه را به اشتراک گذاشتهاند زیرا حملات روی سرورها و ابزارهای دسترسی ریموت همزمان با افزایش میزان کاربردشان تعدادشان نیز بیشتر شده است. به طور خاص، میانگین تعداد حملات جستجوی فراگیر در روز آن هم روی سرورهای پایگاههای اطلاعاتی در ماه آوریل 2020 از ژانویه 23 درصد افزایش پیدا کرده است.
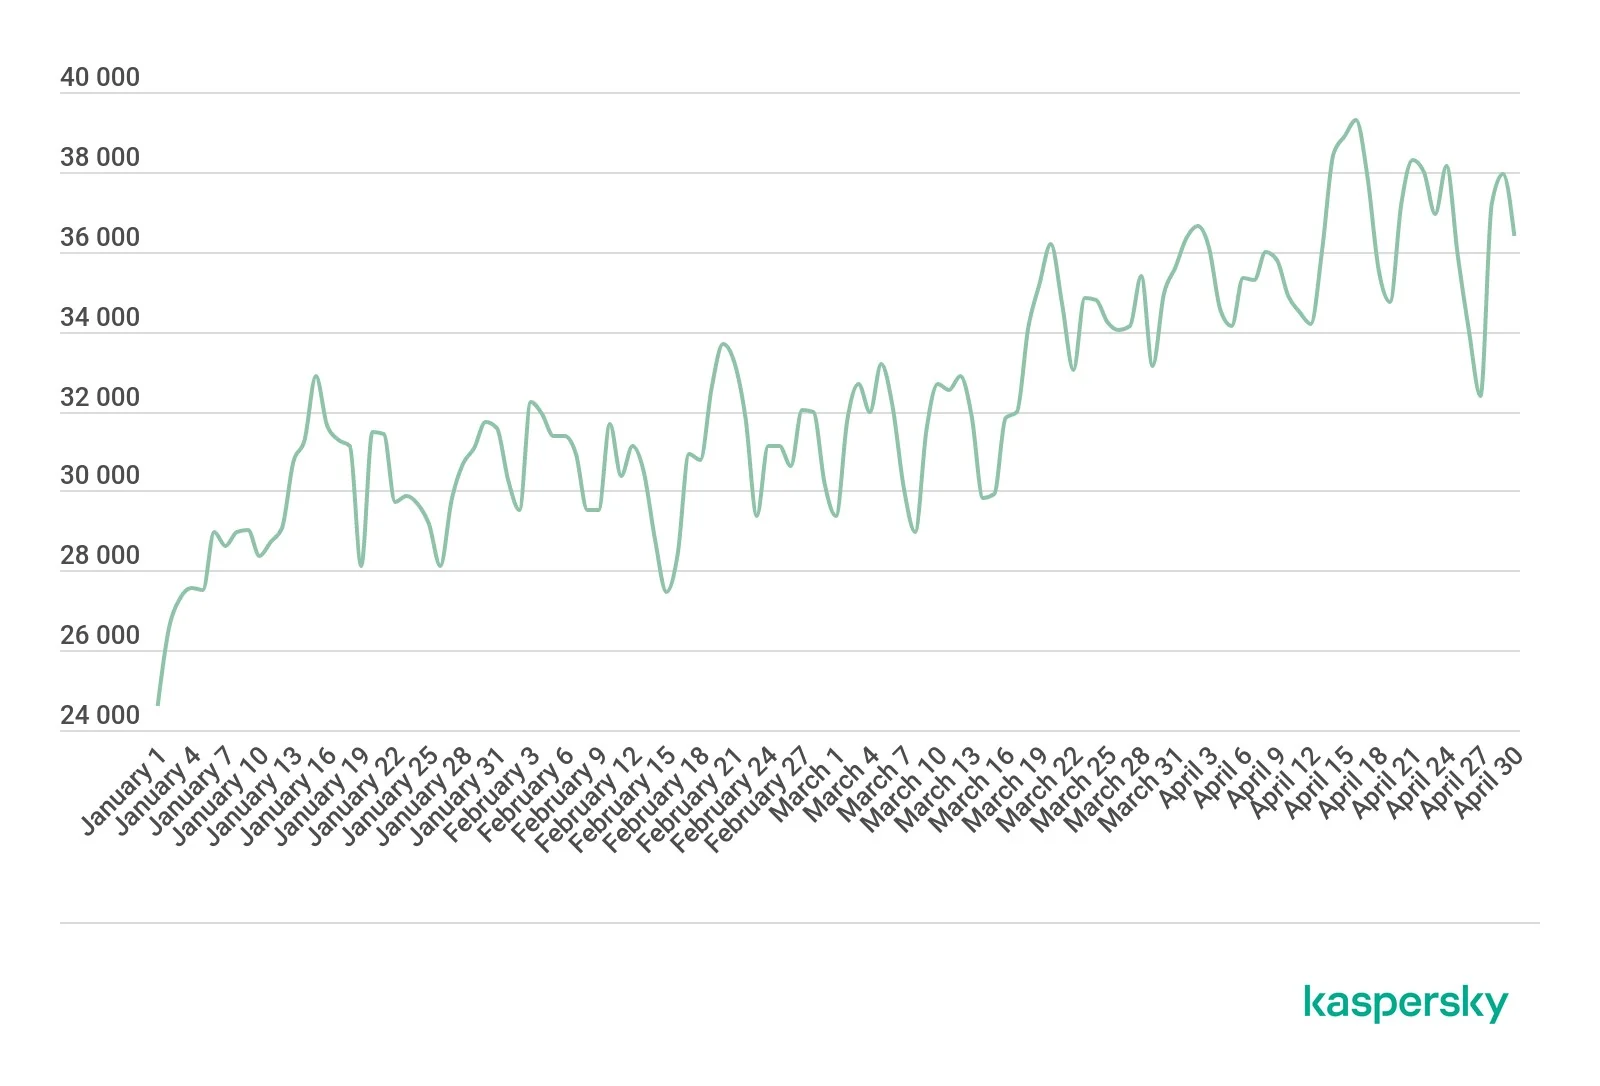
مجرمان سایبری از حمله جستجوی فراگیر برای نفوذ به شبکه اینترنتی شرکت و در ادامه اجرای بدافزاری داخل زیرساختش استفاده میکنند. ما در حال نظارت بر روی چندین گروه جرم سایبری هستیم که درست همین نقشه را دارند پیش میبرند. پیلود معمولاً باجافزار است که اکثراً از سمت خانواده Trojan-Ransom.Win32.Crusis، Trojan-Ransom.Win32.Phobos و Trojan-Ransom.Win32.Cryakl میآید.
حملات RDP و روشهای مقابله با آنها همین اواخر به تفصیل توسط دمیتری گالوو در وبلاگش تحت عنوان «بهار ریموت: افزایش تعداد حملات جستوجوی فراگیر RDP » پوشش داده شده است.